producto novieri

Descubre dónde está expuesta tu empresa y qué corregir primero.

Revisamos los activos que autorices, identificamos vulnerabilidades y las priorizamos según su impacto, exposición y evidencia de explotación. Recibes un plan comprensible y seguimiento hasta verificar las correcciones.

Qué hace

  • Inventario de activos autorizados

    Mantiene un inventario al día de los computadores, servidores y equipos de tu red. Solo revisamos sistemas y activos expresamente autorizados.

  • Revisiones no destructivas

    Las revisiones corren en un modo que solo observa. Las evaluaciones estándar no incluyen pruebas destructivas, y tus sistemas siguen trabajando mientras corren.

  • Priorización por riesgo real

    Cada vulnerabilidad se cruza con los catálogos públicos de explotación activa y se prioriza por impacto y exposición, para que urgente signifique urgente.

  • Plan de corrección

    En vez de una lista de dos mil ítems, recibes los pocos que importan, por qué importan y qué hacer, escrito en lenguaje claro.

  • Verificación de remediación

    De encontrado, a corregido, a verificado. Si decides aceptar un riesgo en vez de corregirlo, esa decisión vence y vuelve a revisarse.

  • Evidencia para cumplimiento

    Informes preparados para apoyar auditorías: uno para la dirección, uno para quien ejecuta el trabajo y el archivo de evidencia para procesos como SOC 2 o PCI DSS.

la interfaz

Así se ve operarla.

Tres vistas de la plataforma: el tablero de exposición, la cola de escaneos y los hallazgos priorizados — el ciclo que lleva una vulnerabilidad de encontrada a corregida y verificada.
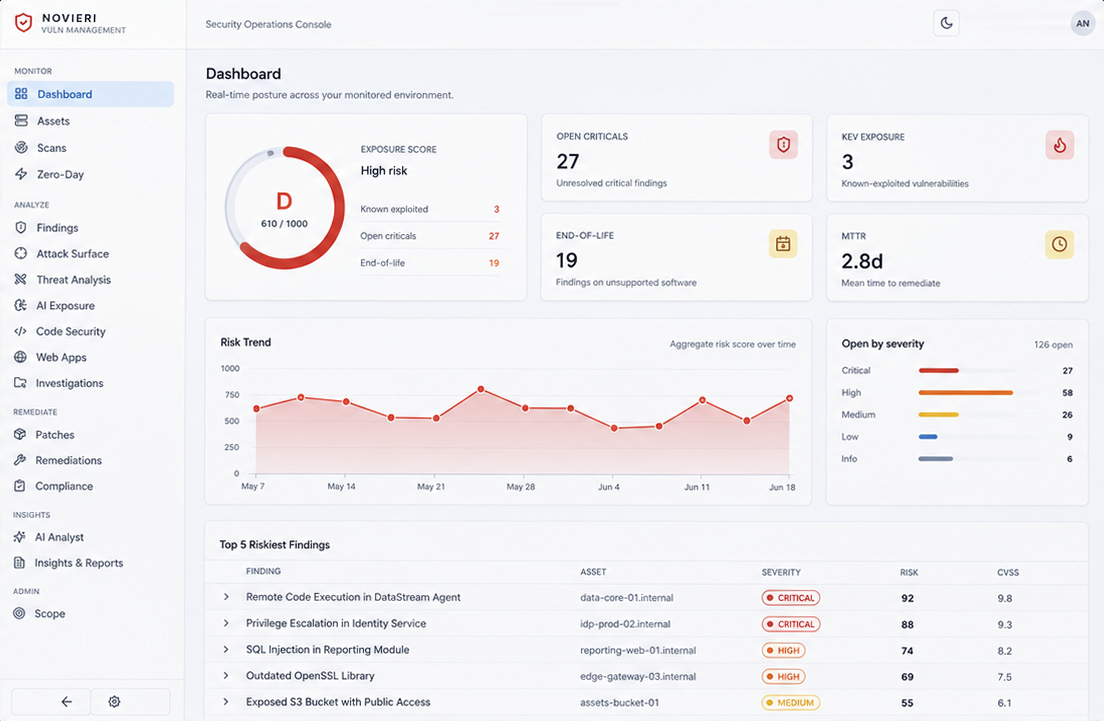
tablero de exposición

tablero de exposición

Un puntaje para todo el entorno y los cuatro números que lo mueven: críticas abiertas, vulnerabilidades que ya se sabe que se están explotando, hallazgos sobre software que el fabricante dejó de soportar, y cuánto se está demorando hoy una corrección. La línea de tendencia está ahí para que veas si el número está bajando.
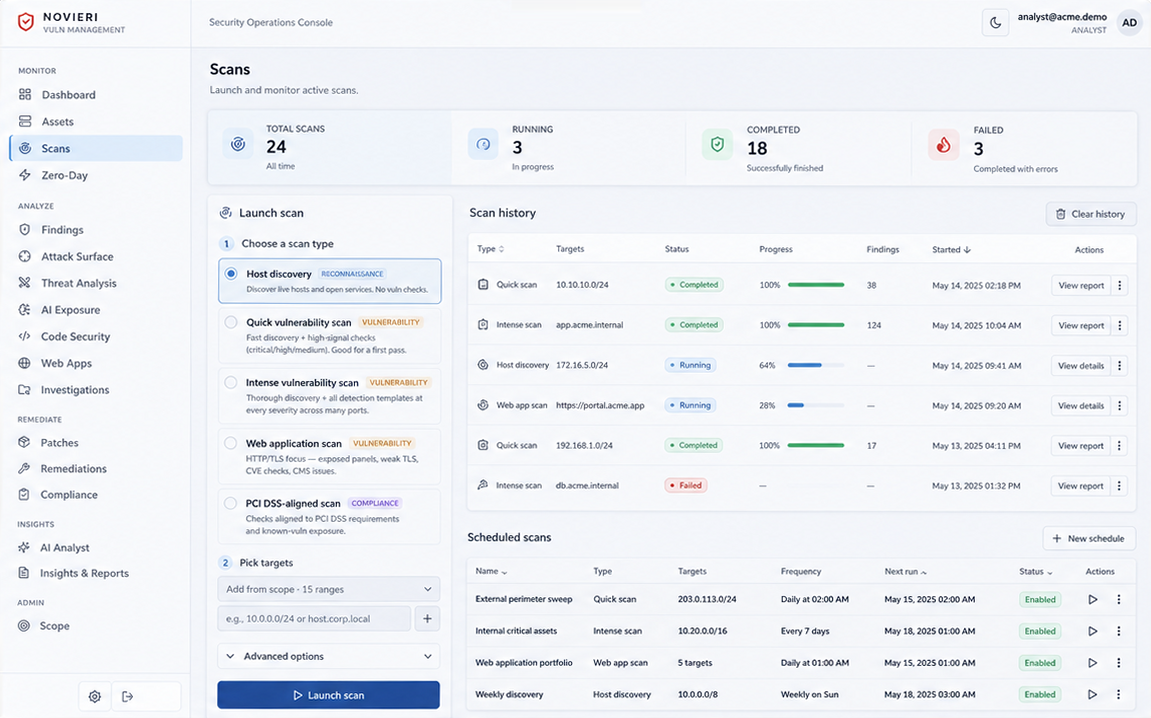
escaneos

escaneos

Los escaneos corren con un calendario y sobre un alcance que tú autorizas: descubrimiento, vulnerabilidades y aplicaciones web, más un perfil alineado a PCI DSS para las verificaciones que pide esa evaluación. El historial muestra qué corrió, qué encontró y qué falló, no solo lo que salió bien.
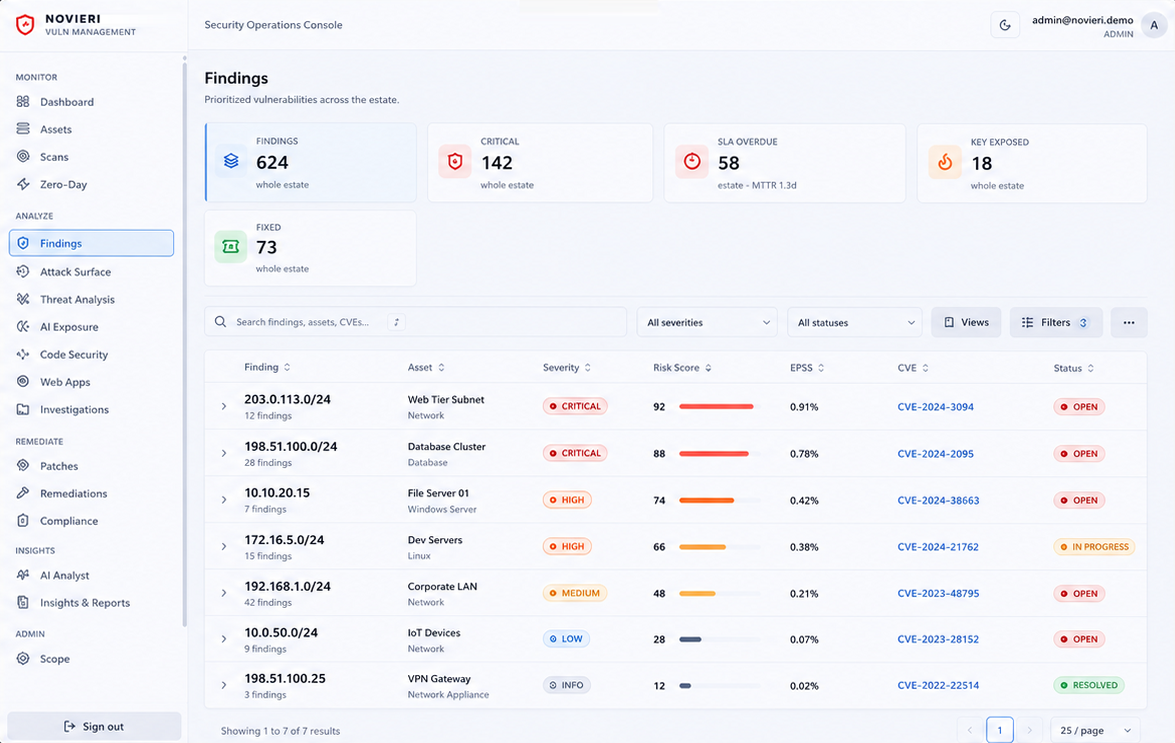
hallazgos

hallazgos

Los hallazgos van ordenados por qué corregir primero, no por qué apareció primero: la severidad junto a un puntaje de riesgo, la probabilidad EPSS de que la vulnerabilidad sea explotada, el CVE al que corresponde y si ya se venció el plazo. Cada fila dice a qué activo pertenece.

Son maquetas de la interfaz con datos de ejemplo, no el entorno de un cliente: los hallazgos, nombres de activos y puntajes son ilustrativos. Lo que reporte tu propio tablero depende del alcance que autorices y de lo que encuentren los escaneos.

Seguridad defensiva, con los límites escritos en el código.

El alcance autorizado va en lista blanca y se aplica negando por defecto, el modo seguro está forzado en el código y no configurado, y cada acción queda en una bitácora que no se puede editar. Control de acceso por roles y doble factor del lado del servidor, despliegue endurecido en contenedores, y una batería amplia de pruebas automatizadas detrás de todo.

fastapi ·· nmap · nuclei · openvas ·· claude ·· postgresql ·· celery · redis ·· react

powered by novieri

Cada producto lo diseña, construye y opera el equipo de Novieri, con las mismas prácticas de nuestros servicios: seguridad, monitoreo y mejora continua. No compras un software y quedas solo; compras un producto con un equipo detrás.

siguiente paso

¿Quieres verlo funcionando con tus datos?

Agenda una demo de 30 minutos y te lo mostramos aplicado a tu caso, sin compromiso.